
智能合约技术发展趋势,2026年这几个方向最值得关注
智能合约从2015年以太坊落地至今,已经走过了十一个年头。早期大家讨论的是“能不能跑通”,现在行业关注的是“怎么跑得更快、更安全、更实用”。我长期跟踪区块链底层技术演进,看到智能合约正在从单纯的代币转...


智能合约从2015年以太坊落地至今,已经走过了十一个年头。早期大家讨论的是“能不能跑通”,现在行业关注的是“怎么跑得更快、更安全、更实用”。我长期跟踪区块链底层技术演进,看到智能合约正在从单纯的代币转...
做Web3项目跟传统互联网完全是两码事,代码一旦上链就改不了,合约漏洞被黑客盯上就是真金白银的损失。很多团队拿着传统软件开发的习惯硬套Web3,结果测试网跑得好好的,主网上线就出事故。我见过太多这样的...
智能合约白名单开发,说白了就是给项目方提前锁定一批可信用户,让他们在代币公开发售之前就能参与购买。这个机制在Web3项目里几乎是标配,既能防止机器人抢跑,又能给早期支持者一个交代。很多团队找到我时,对...
智能合约一旦部署上链,就像泼出去的水,想改几乎不可能。代码里的每一个漏洞,都可能被黑客直接变成真金白银的损失。所以,代码规范不是写给审计师看的门面功夫,而是每个开发团队必须刻进骨子里的生存底线。我见过...
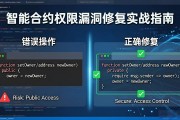
智能合约一旦部署上链,代码就是法律,权限漏洞就是法律里的后门。这类问题轻则资金被转走,重则整个项目归零,Poly Network、Wormhole这些知名攻击事件,根源几乎都出在权限控制上。我见过太多...

智能合约时间锁,说白了就是给链上交易装一个倒计时开关。开发者把资产或权限锁进合约,到了设定时间才能解锁执行,这个机制在DeFi借贷、项目方资金托管、DAO治理投票这些场景里特别常见。我做了三年合约审计...

智能合约一旦部署上链,代码就是法律,出问题没有后悔药。这些年因为合约漏洞被盗、被锁死的项目不在少数,根子往往不在开发者能力,而在写代码时没有一套统一的规范标准。我见过太多团队拿到需求就开写,变量命名随...

智能合约一旦部署到链上就无法更改,这个特性决定了线上部署必须慎之又慎。我见过太多项目方因为部署时的疏忽,导致资产被锁死、合约被攻击,甚至项目直接归零。部署不是写代码的终点,而是真正考验工程能力的起点。...

智能合约一旦部署到链上就无法篡改,这个特性决定了线上部署前的检查工作比传统软件发布严格得多。很多团队在测试网上跑得顺畅,一上主网就出问题,往往不是代码逻辑错了,而是部署环节的细节没做到位。我参与过不少...

智能合约一旦部署上链就不可篡改,代码里的任何一个漏洞都可能造成真金白银的损失。这些年因合约代码缺陷导致的资产被盗事件层出不穷,代码规范不是面子工程,而是资产安全的生命线。本文从实际开发角度出发,梳理智...